дом блог страница 51

Сам Алтман се завръща в OpenAI, Apple приема RCS, а Binance’s CEO се признава за виновен по обвинения

0

Хей, хора, добре дошли в Week in Review (WiR), TechCrunch’s редовно резюме на последните няколко дни в технологиите. Заглавията са доминирани — nay, затрупани — от драмата, развиваща се при стартирането на AI OpenAI, но много други се случиха през половин седмица, водеща до Деня на благодарността. Толкова за една сънлива предварителна почивка!

В това издание на WiR, освен сагата OpenAI, ние покриваме Apple, която най-накрая донесе RCS на iPhone, бивш любимец на VC от Силициевата долина, осъден за измама на инвеститори, Съоснователят на Cruise Кайл Фогт подаде оставка, а Amazon продава автомобили онлайн. Също така на дневен ред е Elon Musk’s съдебно дело за претенции за омразни реклами в Twitter, Google’s тайна сделка със Spotify, CEO на Binance’s призна за виновен по федерални обвинения, и Сигнал, описващ подробно разходите за поддържане на личната си услуга за съобщения онлайн.

Той’s много, за да стигнем до —, така че ние shan’t забавяне. Но първо, напомняне за регистрирайте се тук за да получавате WiR във входящата си поща всяка събота, ако вече сте го направили.

Повечето четат

Сам Алтман се завръща в OpenAI: След влакче в увеселителен парк за един уикенд и промяна, Сам Алтман, който беше CEO на OpenAI от петък сутринта, отново е CEO. Бордът на директорите, които го уволниха, в крайна сметка осъзна, че прекратяването му може би не е най-добрият начин на действие — след огромен натиск от OpenAI ранга и файла, VCs, близък партньор Microsoft и един от техните. За игра по игра на това как всичко се срина, разгледайте нашите график на събитията.

Apple (най-накрая) обхваща RCS: Apple планира да добави поддръжка за стандарта RCS на iOS през следващата година, производителят на iPhone заяви миналия четвъртък в обрат, че’d решава широкия проблем със съвместимостта на текстовите съобщения между iPhone и Android смартфоните. Но, както съобщава Manish, компанията не успя да елиминира това, което’s, известно разговорно като “green bublack” dread; съобщенията от телефони с Android все още ще се показват като зелени мехурчета на iOS.

Убеждаване в измама: Майк Ротенберг, известен с това, че е домакин на пищни партита, беше осъден в края на миналия петък по 21 обвинения за измама на инвеститори. Присъдата, произнесена от жури в Северна Калифорния, предвижда 10-годишно пътуване за Ротенберг, който се появи на сцената на Bay Area през 2013 г. на 27-годишна възраст с фонд от $5 милиона и достатъчно чар, за да убеди TechCrunch, че неговата фирма за един човек е достатъчно специална, за да заслужено покритие.

Фогт напуска Круиз: Кайл Вогт, серийният предприемач, който е съосновател и ръководил Cruise от стартъп в гараж чрез придобиване и собствеността от General Motors, подаде оставка през изминалата седмица —, както направи изпълнителният директор и съосновател на Cruise Дан Кан. Разтърсването идва по-малко от месец след Калифорнийския департамент по Моторните превозни средства суспендирани Cruise’s разрешителни да управлява автономни превозни средства по обществените пътища след злополука това видя пешеходец да се движи и да се влачи на 20 фута от AV.

Съдебно дело за Х реклами: Медиите Имаха значение миналия четвъртък публикувана статия с екранни снимки, показващи реклами от IBM, Apple, Oracle и други, които се появяват до омразното съдържание на Elon Musk’s X, преди Twitter. Мъск заведе дело за клевета от новинарската организация. Но делото изглежда потвърждава самото нещо, което твърди, че е клеветническо, съобщава Девин.

Тайната сделка на Google’s Spotify: Изпълнителен директор на Google заяви по време на показанията в Епично срещу Google изпробване, че сделка със Spotify позволява на аудио компанията да заобиколи таксите за Play Store, както беше съобщено за първи път от На Края. Дон Харисън, ръководител на партньорството на Google’s, заяви, че Spotify не плаща такси, когато обработва собствените си плащания и плаща едва 4% такса, когато Google ги обработва — и че двете компании са се ангажирали да поставят $50 милиона всяка в “success фонд.”

Изпълнителният директор на Binance е изправен пред федерални обвинения: Чангпенг Джао, известен също като “CZ,” основател и CEO на Binance, се оттегля и се признава за виновен по редица обвинения, повдигнати чрез Министерството на правосъдието и други агенции на САЩ. Най-голямата крипто борса в света’s, Binance се съгласи да плати около $4,3 милиарда за разрешаване на разследванията на DOJ’s, съобщи агенцията в съобщение за пресата късно във вторник.

Цена на поверителността: Приложението за криптирани съобщения от край до край Signal представи интересен преглед на разходите, необходими за разработване и поддържане на системите си за защита на личните данни, които предпазват потребителските данни от проследяване по подразбиране. Какъв блог пост, написан от президента на Сигнала Мередит Уитакър и разработчика Джошуа Лунд, разкрива, че в момента фирмата харчи около $14 милиона годишно за инфраструктура, за да управлява услугата за лични съобщения и още $19 милиона годишно за разходи за персонал. Това възлиза на $33 милиона, за да се запази осветлението.

Аудио

С Деня на благодарността, което се случва тази седмица, може би ви’re се нуждаете от подкасти, за да заглушите звука на междусемейните kerfuffles и спортните игри. (Зная, че съм.) За щастие, TechCrunch има много възможности за избор.

Справедливост публикувани две — брой ’em, два — епизоди тази седмица. Първите резюмета OpenAI’s wild weekend, от уволнението на Сам Алтман чрез най-новата дейност (към 20 ноември). Вторият — с участието на бившия Equity домакин Матю Линли, Алекс и вашият наистина — смята какво най-новите OpenAI обрати могат да донесат за основателите на стартиращи компании.

Междувременно, Намерено съоснователите на Studs и добрите приятели Лиса Бъбърс и Анна Харман говорят за техния бизнес, който пронизва ушите, която има за цел да помогне на Gen Zers и милениълите да създадат своите “dream earscapes” с пиърсинг студия, които се отварят в цялата страна.

TechCrunch+

абонатите на TC+ получават достъп до задълбочени коментари, анализи и проучвания —, които знаете, ако’er вече сте абонат. Ако не сте’re, не, помислете за записване. Ето и някои акценти от тази седмица:

Обърнете внимание на това, което се случи с OpenAI’s board: Доминик-Мадори прави критичен поглед върху необичайната структура на борда на OpenAI’s, който технически е бил част от нестопанска цел с контрол върху отдела за печалба на OpenAI. По нейните думи: “Ако тази структура на компанията ви дава ik, you’re не сам.”

Кой ще’ve предположи, че мощният фолк ще спечели битката с AI? Един от начините да се мисли за раздвижването на OpenAI през последните няколко дни е, че борд с нестопанска цел с конкретна мисия се чувства като един от лидерите на компанията’s не работи за тези цели. Така че го консервираха. Друг начин да се мисли за това, Алекс пише колоритно, това е, че “a куп yahoos, които нямаха представа какво правят, изпълниха силова игра срещу истинския двигател на стойността в тяхната компания и бяха консервирани в отговор.”

OpenAI и опасностите от заключване на продавача: Компаниите, които избраха гъвкав подход в зависимост от един единствен доставчик на AI модел, трябва да се чувстват доста добре след цялата драма на OpenAI, пише Рон. Ако има’s някакъв обективен урок, който трябва да се научи от всичко това, казва той, it’s, че it’s никога, никога не е добра идея да отидете с един доставчик.

Какво трябва да знаят основателите на стартиращи компании за развитието на AI през 2024 г

0

Сега, когато Сагата за лидерство на OpenAI е изчезнала, основателите на стартиращи компании, които изграждат AI, могат да се върнат на работа, за да изградят бъдещето. Ако това’s you, TechCrunch+ има купчина бележки, парчета мнение и истории с поглед към бъдещето с вашето име върху тях.

Разбира се, TechCrunch+ е много повече от покритие, свързано с AI, но ние също отиваме възможно най-дълбоко в изкуствения интелект, защото всеки изгражда с или върху него. И някои случаи — както ние’lll ще видите скоро —, който може да бъде част от проблема.

Тук’s кратък списък с публикации за основателите на AI, които гледат напред към 2024 г:

Той’s зает там! Бъдете в крак с нас.

Можете също така да се справи с TechCrunch+ на Twitter, и разгледайте всички наши скорошни покрития тук.


Neuralink, стартъпът за мозъчни импланти на Елон Мъск, тихо набира още 43 млн. долара

0

Компанията Neuralink, основана от Елон Мъск, която разработва имплантируеми чипове, които могат да отчитат мозъчните вълни, е набрала още 43 млн. долара рисков капитал, според подадена информация в Комисията по ценните книжа и борсите.

Публикуваната тази седмица документация показва, че в началото на август компанията е увеличила предишния си транш, ръководен от фонда Founders Fund на Питър Тийл, от 280 млн. долара на 323 млн. долара. Според документацията в него са участвали 32 инвеститори.

Neuralink не е оповестявала оценката си наскоро. Но през юни Ройтерс съобщи, че компанията е оценена на около 5 млрд. долара след частно осъществени сделки с акции.

Основана през 2016 г., Neuralink е разработила устройство, подобно на шевна машина, което може да имплантира ултратънки нишки в мозъка. Нишките се прикрепят към специално проектиран чип, съдържащ електроди, които могат да четат информация от групи неврони.

Имплантите за разчитане на мозъчни сигнали са технология с десетилетна давност. Но привидната иновация на Neuralink се състои в това, че имплантите стават безжични и се увеличава броят на имплантираните електроди.

През май Neuralink получи одобрение от FDA за клинични изпитвания върху хора, след като преди това заявлението му беше отхвърлено, и започна първите си изпитвания върху хора, за да набере персонал съгласно освобождаването от FDA за изпитвания на устройства.

Но Neuralink е подложена на все по-засилен контрол заради това, което критиците твърдят, че е токсична култура на работното място – и неетични изследователски практики.

В статия във Fortune от януари 2022 г. анонимни бивши служители описват „култура на обвинения и страх“ – култура, в която Мъск често подкопава ръководството, като насърчава младшите служители „да изпращат проблемите и оплакванията директно на него“. Към август 2020 г. в компанията остават само трима от осемте учени-основатели, в резултат на това, което в статията на Stat News се описва като „вътрешен конфликт, в който бързите срокове … се сблъскват с бавния и постепенен темп на науката“.

През 2022 г. Комитетът на лекарите за отговорна медицина (PCRM) твърди, че Neuralink и Калифорнийският университет в Дейвис, който някога е бил неин партньор в научните изследвания, са се отнасяли зле с няколко маймуни, участвали в тестването на хардуера на Neuralink – подлагали са ги на психологически стрес и хронични инфекции вследствие на операции. В докладите на Ройтерс и Wired се изказва предположение, че тестовете са били прибързани поради исканията на Мъск за бързи резултати, което е довело до усложнения при инсталирането на електродите – включително частична парализа и оток на мозъка.

В продължение на почти една година Neuralink беше обект на федерално разследване от страна на Министерството на земеделието на САЩ (USDA) във връзка с нарушения на хуманното отношение към животните. В крайна сметка USDA стигна до заключението, че няма „никакви доказателства“ за нарушения на хуманното отношение към животните при опитите на стартъпа, освен предишен, самостоятелно докладван инцидент от 2019 г. – но PCRM оспори резултатите от разследването.

през ноември 2023 г. американските законодатели искат от Комисията по ценни книжа и фондови борси да разследва Neuralink за премълчаване на подробности относно смъртта на поне дузина животни, на които са били поставени хирургически импланти.

CISA поставя краен срок – да се отстранят недостатъците на Juniper Junos OS преди 17 ноември

0
Juniper Junos OS

Американската агенция за киберсигурност и инфраструктурна сигурност (CISA) даде срок до 17 ноември 2023 г. на федералните агенции и организации да приложат мерки за намаляване на риска, за да се предпазят от редица пропуски в сигурността на операционната система Juniper Junos OS, които станаха известни през август.

В понеделник агенцията добави пет уязвимости към каталога на известните експлоатирани уязвимости(Known Exploited Vulnerabilities– KEV) въз основа на доказателства за активна експлоатация –

  • CVE-2023-36844 (CVSS оценка: 5.3) – уязвимост в PHP за външна модификация на променливи в Juniper Junos OS EX Series
  • CVE-2023-36845 (CVSS score: 5.3) – уязвимост при PHP модификация на външни променливи в Juniper Junos OS EX Series и SRX Series
  • CVE-2023-36846 (CVSS score: 5.3) – уязвимост в Juniper Junos OS SRX Series – липсваща автентификация за критична функция
  • CVE-2023-36847 (CVSS score: 5.3) – уязвимост в Juniper Junos OS EX Series Missing Authentication for Critical Function
  • CVE-2023-36851 (CVSS оценка: 5.3) – уязвимост при липсващо удостоверяване на автентичността за критична функция на Juniper Junos OS SRX Series

Според Juniper уязвимостите могат да бъдат превърнати във верига от експлойти, за да се постигне отдалечено изпълнение на код на непоправени устройства. В списъка е добавена и CVE-2023-36851, която е описана като вариант на дефекта при качване на SRX.

В актуализация на своята консултация от 8 ноември 2023 г. Juniper заяви, че „вече е наясно с успешното използване на тези уязвимости“, като препоръча на клиентите да актуализират до най-новите версии с незабавен ефект.

Подробностите, свързани с естеството на експлоатацията, засега не са известни.

В отделно предупреждение CISA също така предупреди, че бандата Royal ransomware може да се прекръсти на BlackSuit поради факта, че последният споделя „редица идентифицирани характеристики на кодиране, подобни на Royal“.

Развитието на ситуацията идва в момент, когато Cyfirma разкри, че експлойти за критични уязвимости се предлагат за продажба в даркнет форуми и канали на Telegram.

„Тези уязвимости обхващат повишаване на привилегиите, заобикаляне на удостоверяването, инжектиране на SQL и отдалечено изпълнение на код, което представлява значителен риск за сигурността“, заяви фирмата за киберсигурност и добави: „Групите за рансъмуер активно търсят уязвимости от нулев ден в ъндърграунд форуми, за да компрометират голям брой жертви.“

Тя следва и разкритията на Huntress, че заплахите са насочени към множество здравни организации, като злоупотребяват с широко използвания инструмент за отдалечен достъп ScreenConnect, използван от Transaction Data Systems, доставчик на софтуер за управление на аптеки, за първоначален достъп.

„Извършителят на заплахата е продължил да предприема няколко стъпки, включително инсталиране на допълнителни инструменти за отдалечен достъп, като например екземпляри на ScreenConnect или AnyDesk, за да осигури постоянен достъп до средите“, отбелязва Huntress.

Руска група за кибершпионаж използва USB червея LitterDrifter в целенасочени атаки

0
Russian Cyber Espionage

Руски участници в кибершпионажа, свързани с Федералната служба за сигурност (ФСБ), са наблюдавани да използват разпространяващ се по USB червей, наречен LitterDrifter, в атаки, насочени срещу украински структури.

Check Point, която подробно описа последните тактики на Gamaredon (известен още като Aqua Blizzard, Iron Tilden, Primitive Bear, Shuckworm и Winterflounder), заклейми групата като участваща в мащабни кампании, които са последвани от „усилия за събиране на данни, насочени към конкретни цели, чийто избор вероятно е мотивиран от шпионски цели“.

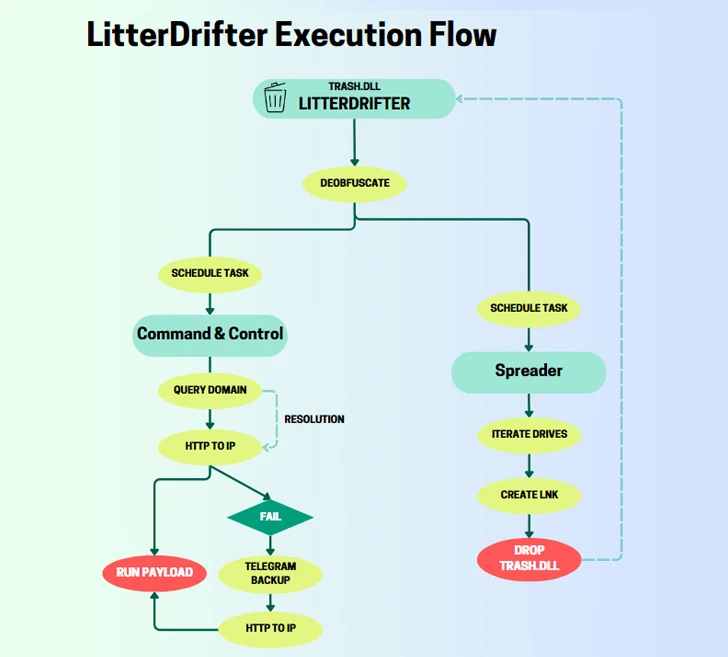
Червеят LitterDrifter притежава две основни функции: автоматично разпространение на зловредния софтуер чрез свързани USB устройства, както и комуникация със сървърите за управление и контрол (C&C) на заплахата. Предполага се също така, че той е еволюция на USB червей, базиран на PowerShell, който преди това беше разкрит от Symantec през юни 2023 г.

Написан на VBS, модулът за разпространение отговаря за разпространението на червея като скрит файл в USB устройство заедно с примамка LNK, на която са присвоени случайни имена. Зловредният софтуер получава името си LitterDrifter благодарение на факта, че първоначалният оркестрационен компонент е наречен „trash.dll“.

„Подходът на Gamaredon към C&C е доста уникален, тъй като той използва домейни като заместител на циркулиращите IP адреси, които всъщност се използват като C2 сървъри“, обяснява Check Point.

LitterDrifter също така е способен да се свързва със C&C сървър, извлечен от канал в Telegram – тактика, която заплахата многократно е използвала поне от началото на годината.

Фирмата за киберсигурност заяви, че е открила признаци за възможна инфекция и извън Украйна въз основа на подадени данни в VirusTotal от САЩ, Виетнам, Чили, Полша, Германия и Хонконг.

LitterDrifter USB Worm

Gamaredon е имал активно присъствие през тази година, като същевременно непрекъснато е развивал методите си за атака. През юли 2023 г. станаха ясни възможностите на противника за бърза ексфилтрация на данни, какво с това, че участникът в заплахата е предал чувствителна информация в рамките на един час след първоначалното компрометиране.

„Ясно е, че LitterDrifter е проектиран да поддържа мащабна операция за събиране на данни“, заключава компанията. „Той използва прости, но ефективни техники, за да гарантира, че може да достигне до възможно най-широк набор от цели в региона.“

Разработката идва в момент, когато Националният координационен център за киберсигурност на Украйна (НКЦСК) разкри атаки, организирани от руски държавно спонсорирани хакери, насочени към посолства в цяла Европа, включително Италия, Гърция, Румъния и Азербайджан.

Нахлуванията, приписвани на APT29 (известна още като BlueBravo, Cloaked Ursa, Cozy Bear, Iron Hemlock, Midnight Blizzard и The Dukes), включват използването на на скоро разкритата уязвимост WinRAR(CVE-2023-38831) чрез доброкачествени примамки, които твърдят, че предлагат BMW за продажба – тема, която са използвали в миналото.

Веригата от атаки започва с изпращане на жертвите на фишинг имейли, съдържащи връзка към специално създаден ZIP файл, който при стартиране използва недостатъка, за да изтегли PowerShell скрипт от отдалечен сървър, хостван в Ngrok.

„Обезпокоителната тенденция за използване на уязвимостта CVE-2023-38831 от хакерски групи на руските разузнавателни служби показва нейната нарастваща популярност и сложност“, заяви NCSCC.

По-рано тази седмица Екипът за реагиране при компютърни инциденти на Украйна (CERT-UA) разкри фишинг кампания, която разпространява зловредни RAR архиви, съдържащи PDF документ, уж от Службата за сигурност на Украйна (SBU), но в действителност представлява изпълним файл, който води до внедряване на Remcos RAT.

CERT-UA проследява дейността под псевдонима UAC-0050, която е свързана и с друга вълна от кибератаки, насочени към държавните органи в страната, за да се достави Remcos RAT през февруари 2023 г.

Хакери от групата Mustang Panda атакуват правителството на Филипините на фона на напрежението в Южнокитайско море

0
Mustang Panda Hackers

Свързаният с Китай актьор Мустанг Панда е свързан с кибератака, насочена срещу филипинска правителствена структура, на фона на нарастващото напрежение между двете държави заради спорното Южнокитайско море.

Звено 42 на Palo Alto Networks приписва на противниковия колектив три кампании през август 2023 г., насочени предимно към организации в южната част на Тихия океан.

„Кампаниите използваха легитимен софтуер, включително Solid PDF Creator и SmadavProtect (базирано в Индонезия антивирусно решение), за странично зареждане на злонамерени файлове“, заявиха от компанията.

„Авторите на заплахите също така творчески конфигурираха зловредния софтуер, за да се представя за легитимен трафик на Microsoft за връзки за командване и контрол (C2).“

Mustang Panda, проследяван и под имената Bronze President, Camaro Dragon, Earth Preta, RedDelta и Stately Taurus, се оценява като китайска усъвършенствана постоянна заплаха (APT), активна поне от 2012 г., която организира кампании за кибершпионаж, насочени към неправителствени организации (НПО) и правителствени органи в Северна Америка, Европа и Азия.

В края на септември 2023 г. Отдел 42 също така замесва субекта на заплаха в атаки, насочени към неназовано правителство от Югоизточна Азия, за разпространение на вариант на задна вратичка, наречен TONESHELL.

Последните кампании използват spear-phishing имейли, за да доставят зловреден ZIP архивен файл, който съдържа измамна динамична библиотека (DLL), стартирана с помощта на техника, наречена DLL side-loading. Впоследствие DLL установява контакт с отдалечен сървър.

Оценено е, че правителствената структура на Филипините вероятно е била компрометирана в продължение на пет дни между 10 и 15 август 2023 г.

Използването на SmadavProtect е позната тактика, възприета от Mustang Panda през последните месеци, като са внедрили зловреден софтуер, изрично предназначен да заобиколи решението за сигурност

„Stately Taurus продължава да демонстрира способността си да провежда постоянни кибершпионски операции като една от най-активните китайски APT“, заявиха изследователите.

„Тези операции са насочени към различни субекти в световен мащаб, които съответстват на геополитически теми, представляващи интерес за китайското правителство.“

Разкритието идва в момент, когато беше разкрит южнокорейски APT актьор на име Higaisa, насочен към китайски потребители чрез фишинг уебсайтове, имитиращи добре познати софтуерни приложения като OpenVPN.

„След като бъде изпълнен, инсталаторът пуска и стартира в системата зловреден софтуер, базиран на Rust, като впоследствие задейства шелкод“, заяви Cyble в края на миналия месец. „Шелкодът извършва операции за борба с дебъгването и декриптирането. След това установява криптирана комуникация за командване и управление (C&C) с отдалечен Threat Actor (TA).“

Нова уеб обвивка ‘HrServ.dll’ е открита в APT атака, насочена към афганистанското правителство

0
Web Shell Detected in APT Attack

Неуточнена правителствена структура в Афганистан е била мишена на недокументирана досега уеб обвивка, наречена HrServ, в рамките на атака, за която се предполага, че е напреднала постоянна заплаха (APT).

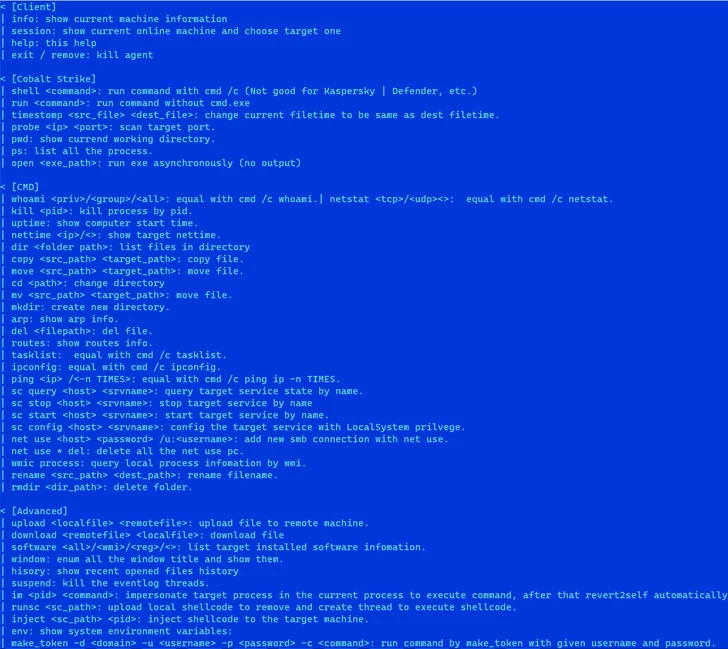
Уеб обвивката, библиотека за динамично свързване (DLL) с име „hrrserv.dll“, показва „сложни характеристики като персонализирани методи за кодиране на клиентската комуникация и изпълнение в паметта“, заяви изследователят по сигурността на Kaspersky Мерт Дегирменчи в анализ, публикуван тази седмица.

Руската фирма за киберсигурност заяви, че е идентифицирала варианти на зловредния софтуер, датиращи чак от началото на 2021 г., въз основа на времевите маркери за компилиране на тези артефакти.

Уеб обвивките обикновено са злонамерени инструменти, които осигуряват дистанционен контрол върху компрометиран сървър. Веднъж качени, те позволяват на участниците в заплахите да извършват редица дейности след експлоатирането, включително кражба на данни, наблюдение на сървъра и странично напредване в мрежата.

Веригата на атаката включва инструмента за отдалечено администриране PAExec, алтернатива на PsExec, който се използва като стартова площадка за създаване на планирана задача, която се маскира като актуализация на Microsoft („MicrosoftsUpdate“), която впоследствие се конфигурира за изпълнение на пакетния скрипт на Windows („JKNLA.bat“).

Пакетният скрипт приема като аргумент абсолютния път до DLL файл („hrserv.dll“), който след това се изпълнява като услуга за иницииране на HTTP сървър, способен да анализира входящите HTTP заявки за последващи действия.

„Въз основа на вида и информацията в HTTP заявката се активират специфични функции“, казва Дегирменчи, като добавя: „Параметрите GET, използвани във файла hrserv.dll, който се използва за имитиране на услугите на Google, включват „hl“.

Web Shell Detected in APT Attack

Това вероятно е опит на заплахата да смеси тези измамни заявки в мрежовия трафик и да направи много по-трудно разграничаването на злонамерената дейност от доброкачествените събития.

В тези HTTP GET и POST заявки е вграден параметър, наречен cp, чиято стойност – варираща от 0 до 7 – определя следващия начин на действие. Това включва създаване на нови нишки, създаване на файлове с произволни данни, четене на файлове и достъп до HTML данни на Outlook Web App.

Ако стойността на cp в POST заявката е равна на „6“, се задейства изпълнение на код чрез анализиране на кодираните данни и копирането им в паметта, след което се създава нова нишка и процесът преминава в състояние на заспиване.

Уеб шелът е способен също така да активира изпълнението на скрит „многофункционален имплант“ в паметта, който отговаря за изтриването на съдебните следи, като изтрива задачата „MicrosoftsUpdate“, както и първоначалните DLL и пакетни файлове.

Засега не е известен извършителят на заплахата, който стои зад уеб обвивката, но наличието на няколко печатни грешки в изходния код показва, че авторът на зловредния софтуер не е носител на английски език.

„Забележително е, че уеб обвивката и имплантът на паметта използват различни низове за специфични условия“, заключава Дегирменчи. „Освен това имплантът на паметта се отличава с щателно изработено помощно съобщение.“

„Като се имат предвид тези фактори, характеристиките на зловредния софтуер по-скоро съответстват на финансово мотивирана злонамерена дейност. Въпреки това оперативната му методология показва сходства с поведението на APT“.

Flipboard спира да пише в Twitter и стартира нов подкаст за децентрализирани социални приложения

0

Приложението за социални списания Flipboard вече се беше ангажирало да се присъедини към „fediverse “ – децентрализираната социална мрежа, която включва приложения като Mastodon. Сега то удвоява тези си амбиции, като обяви, че ще спре да пише в Туитър и ще стартира нов подкаст, посветен на изследването на темата за децентрализираните социални медии.

Днес компанията потвърди, че Flipboard ще преустанови дейността си в Twitter/X, тъй като се фокусира повече върху децентрализираната социална мрежа.

„Въпреки че ни беше приятно да се свързваме с много от членовете на нашата общност там, смятаме, че е жизненоважно да съгласуваме присъствието си в социалните мрежи с платформи, които споделят нашите ценности за насърчаване на надеждна журналистика, експертни мнения и качествена информация“, обяви Flipboard в изявление. „Това е една от причините, поради които се отдалечаваме от Twitter/X и инвестираме енергията си в Mastodon и други отворени социални платформи. Ще запазим акаунтите си и от време на време ще ги използваме, за да ретуитваме нашите създатели и куратори, но няма да следим активно или да публикуваме актуализации в Х“.

Екипите на общността и поддръжката на Flipboard ще бъдат активни в Mastodon, вследствие на тези промени. Тя планира да запази активните си акаунти в X само за да защити марката си. (X набира купувачи за неактивни потребителски имена.)

Кредитиране на изображения: Dot Social

Като принос за решението си Flipboard посочва и отмяната на политиките за модериране на X, които са довели до „увеличаване на вредната реторика и речта на омразата“, казва тя, както и други решения на платформата, които са развили „фалшиви разкази и дезинформация“.

Компанията заяви, че този вид промени противоречат на нейните ценности, поради което вместо това преминава към децентрализираната социална мрежа.

Flipboard е сред технологичните компании, които прегърнаха децентрализираната социална мрежа след придобиването на Twitter от Елон Мъск. Разбира се, самата Flipboard беше ощетена от промените на Мъск, тъй като Twitter отряза разработчиците от своя API и повиши цените за други, което направи несъстоятелно за мнозина да продължат да работят с компанията.

Но Flipboard не само прехвърли интеграцията си с Twitter към Mastodon и Bluesky, но и създаде сървър на Mastodon (или инстанция, на жаргон fediverse) и онлайн общност и се ангажира да интегрира приложението си с ActivityPub– протокола, който захранва Mastodon и други децентрализирани социални приложения. Освен това започна да курира fediverse с редакционни „бюра“, чиято цел е да подобрят новините и откритията в Mastodon.

От днес главният изпълнителен директор на Flipboard Майк МакКю навлиза по-дълбоко в света на fediverse с нов подкаст “ Dot Social„. Подкастът има за цел да изследва обществените, културните и техническите аспекти на децентрализираната социална мрежа, съобщават от компанията пред TechCrunch.

Сред гостите на „Dot Social“ са основателят и редактор на Techdirt Майк Масник; Мичъл Бейкър, главен изпълнителен директор на Mozilla и председател на фондация Mozilla; главният изпълнителен директор на Medium Тони Стъбълбайн, чиято компания също стартира своя собствена инстанция на Mastodon; Еван Продрому, ключов автор на протокола ActivityPub, използван в децентрализираните социални мрежи; Иън Форестър, който е сред водещите в експерименталното навлизане на BBC R&D във fediverse със сървър на Mastodon в social. bbc; съоснователят на Wired и автор Джон Бател; и Тим Чеймбърс, съосновател на Dewey Digital и създател на доклада X/Twitter Migration.

Преди да основе Flipboard, серийният предприемач МакКю е съосновател на софтуера за гласово разпознаване TellMe Networks, който през 2007 г. продава на Microsoft. Той също така е член на борда на директорите на Twitter между 2010 и 2012 г. и е бил вицепрезидент по технологиите в Netscape.

След основаването на Flipboard през 2010 г. компанията се фокусира върху разработването на приложението си за социални списания, а напоследък и върху това как може да свърже приложението си с федеривата, като се интегрира с ActivityPub и управлява онлайн общност като дом за създателите си. McCue, който напоследък активно участва в дискусиите за fediverse, вярва, че с течение на времето ще се появи бизнес модел за fediverse. Междувременно Flipboard има за цел да използва опита си в курирането на уеб, докато преминава към децентрализирани социални медии.

Flipboard не е единствената технологична компания, която приема Mastodon. В допълнение към Medium Automattic включи блоговете на WordPress във fediverse и обмисля да направи същото за Tumblr. Mozilla също залага на бъдещето на децентрализираните социални мрежи и подкрепи финансово клиента на Mastodon Mammoth. Конкурентът на Instagram Twitter/X Threads също казва, че в бъдеще ще се интегрира с ActivityPub.

Spotify твърди, че предстоящите промени в модела на възнагражденията ще донесат 1 млрд. долара на артистите за пет години

0

Предстоящите промени в модела на възнагражденията на Spotify ще донесат 1 милиард долара за пет години на нови и популярни изпълнители, обявиха от стрийминг услугата във вторник. Както вече беше съобщено, Spotify променя системата си за възнаграждения, за да насочи повече пари към популярни изпълнители и звукозаписни компании, като същевременно повишава минималния праг на плащане за стрийминг на музика в платформата и се бори с измамите при стрийминг.

Компанията твърди, че новата политика ще възпрепятства изкуствения стрийминг, ще разпределя по-добре малките плащания, които не достигат до изпълнителите, и ще се справи с онези, които се опитват да играят с шума в системата.

„Макар че всеки от тези проблеми засяга само малък процент от общия брой стриймове, решаването им сега означава, че можем да насочим приблизително 1 млрд. долара допълнителни приходи към нововъзникващи и професионални изпълнители през следващите пет години“, пише Spotify в публикация в блога.

Що се отнася до новия минимален праг на плащане, песните трябва да достигнат поне 1000 стрийма през последните 12 месеца, за да генерират авторски възнаграждения от следващата година. Компанията казва, че няма да печели допълнителни пари по този модел и че „няма промяна в размера на пула от музикални авторски възнаграждения, изплащани на притежателите на права от Spotify; просто ще използваме десетките милиони долари годишно, за да увеличим плащанията за всички отговарящи на условията песни, вместо да ги разпределяме на плащания от 0,03 долара“.

Spotify твърди, че разполага с повече от 100 милиона песни и че десетки милиони от тях са били стриймвани между 1 и 1000 пъти през изминалата година и са генерирали средно по 0,03 долара на месец.

„Тъй като лейбълите и дистрибуторите изискват минимална сума за теглене (обикновено 2-50 долара за теглене), а банките начисляват такса за транзакцията (обикновено 1-20 долара за теглене), тези пари често не достигат до ъплоудърите“, отбелязва Spotify. „И тези малки плащания често биват забравяни. Но в съвкупност тези малки пренебрегнати плащания възлизат на 40 млн. долара годишно, които вместо това биха могли да увеличат плащанията към изпълнителите, които са най-зависими от приходите от стрийминг.“

Компанията отбелязва, че 99,5% от всички стриймове са на песни, които имат поне 1000 годишни стрийма, и всяка от тези песни ще печели повече при тази политика.

Spotify вярва, че тъй като ъплоудърите вече няма да могат да „генерират стотинки от изключително голям обем песни“, политиката ще премахне една стратегия, използвана за опити за игра на системата или за прикриване на изкуствен стрийминг.

За да възпре изкуствения стрийминг, от следващата година Spotify ще започне да таксува лейбълите и дистрибуторите на песен, когато бъде открит изкуствен стрийминг на тяхното съдържание. Въпреки че Spotify е в състояние да се бори с изкуствения стрийминг, след като той се появи в платформата, тя вярва, че тази промяна ще възпре хората да качват такова съдържание на първо място.

Що се отнася до борбата с тези, които се опитват да „изиграят системата с шум“, Spotify ще увеличи минималната дължина на песента за функционални записи на шум, като бял шум и природни звуци, на две минути, за да могат да се генерират авторски възнаграждения. Тъй като потребителите често стриймват този тип съдържание в продължение на часове, Spotify казва, че това понякога се използва от лоши играчи, които изкуствено съкращават песните си, за да увеличат максимално потоците, носещи авторски възнаграждения.

„Например, една типична песен е дълга няколко минути“, казва Spotify. „Някои лоши актьори съкращават китовите звукови песни до 30 секунди и ги подреждат последователно в плейлиста, без слушателите да забележат, така че да печелят прекомерно големи плащания. Освен дължината на песента, записите на шум се оценяват по същия начин като музикалните записи. Огромното нарастване на фонда от авторски възнаграждения създаде възможност за приходи за лицата, които качват шумови записи, значително надхвърлящи техния принос за слушателите.“

Чрез определянето на минимална дължина на песента Spotify вярва, че този тип съдържание ще печели малка част от това, което е печелило преди, което от своя страна ще освободи допълнителни пари, които ще се върнат в пула за авторски възнаграждения за усърдно работещите изпълнители.

По някаква причина Грег Брокман все още обявява продукти на OpenAI

0

Бившият президент на OpenAI Грег Брокман – който, доколкото ни е известно, в момента не работи в OpenAI в никакъв капацитет – публикува актуализации за продуктите на OpenAI в X, включително една от тях днес за функцията за гласов разказ на ChatGPT, която е достъпна за всички потребители на ChatGPT.

Може би Брокман просто изразява гордост от работата на колегите си. Може би предложението за работа от Microsoft е пропаднало. Може би преговорите с борда на директорите на OpenAI за връщането на него и Сам Алтман, който беше главен изпълнителен директор на OpenAI до петък, когато бордът внезапно го уволни, са по-напреднали, отколкото беше съобщено. (Брокман подаде оставка в знак на протест в петък вечерта.) Кой знае? На този етап от хаотичната сага OpenAI може само да се гадае.

Като оставим настрана екзистенциалните кризи на OpenAI, гореспоменатата гласова функция за ChatGPT – която беше обявена през септември и започна да се разпространява сред премиум абонатите на ChatGPT, чатбот с изкуствен интелект на OpenAI, преди няколко седмици – се захранва от модел за преобразуване на текст в реч, който може да генерира гласове, подобни на човешките, от текст и само няколко секунди семплирана реч. OpenAI заяви, че си е партнирала с утвърдени актьори, за да създаде пет различни гласа, а системата за разпознаване на реч с отворен код Whisper е използвана за транскрибиране на вербални изказвания в текст.

За да активират гласовата функция, потребителите могат да отидат в менюто за настройки в приложенията ChatGPT за Android или iOS и да докоснат иконата „слушалки“.